Eklentiyi Anthropic geliştirmedi; Cursor etkilenen kullanıcılarla doğrudan iletişime geçeceğini söylüyor.
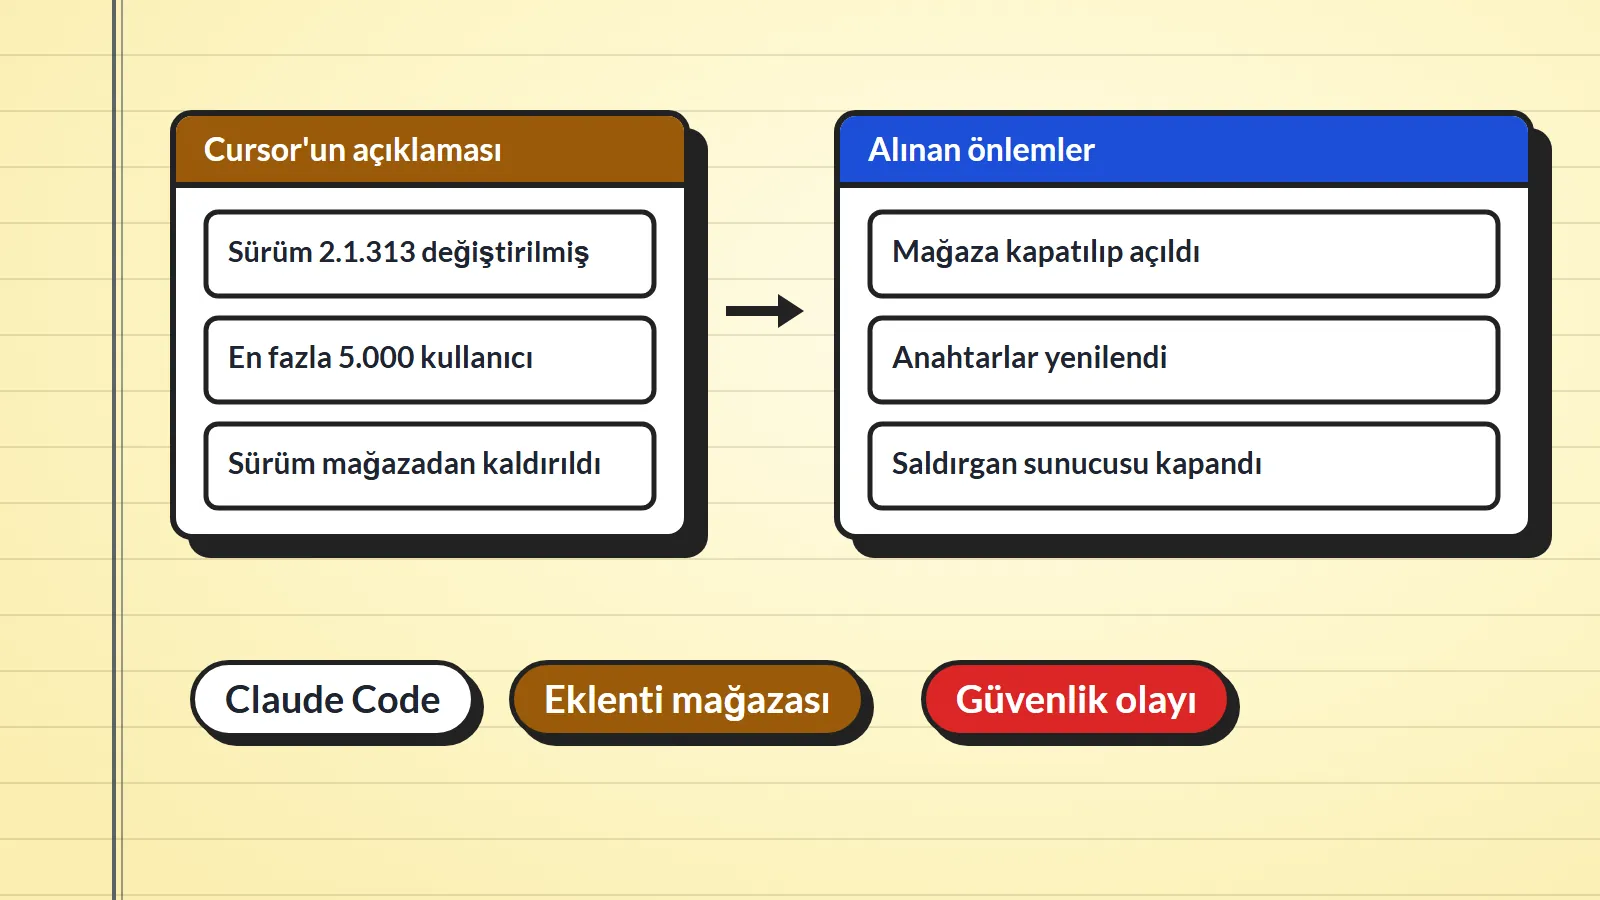
Cursor, kendi VS Code eklenti mağazasında Anthropic'in Claude Code eklentisinin kötü amaçlı olarak değiştirilmiş bir sürümünün yayınlandığını duyurdu. Şirkete göre bu sürümü yükleyen en fazla 5.000 kullanıcı var ve etkilenenlerle doğrudan iletişime geçilecek. Cursor, sorunlu sürümün Anthropic tarafından geliştirilmediğini belirtiyor.
Hangi sürüm, ne zaman
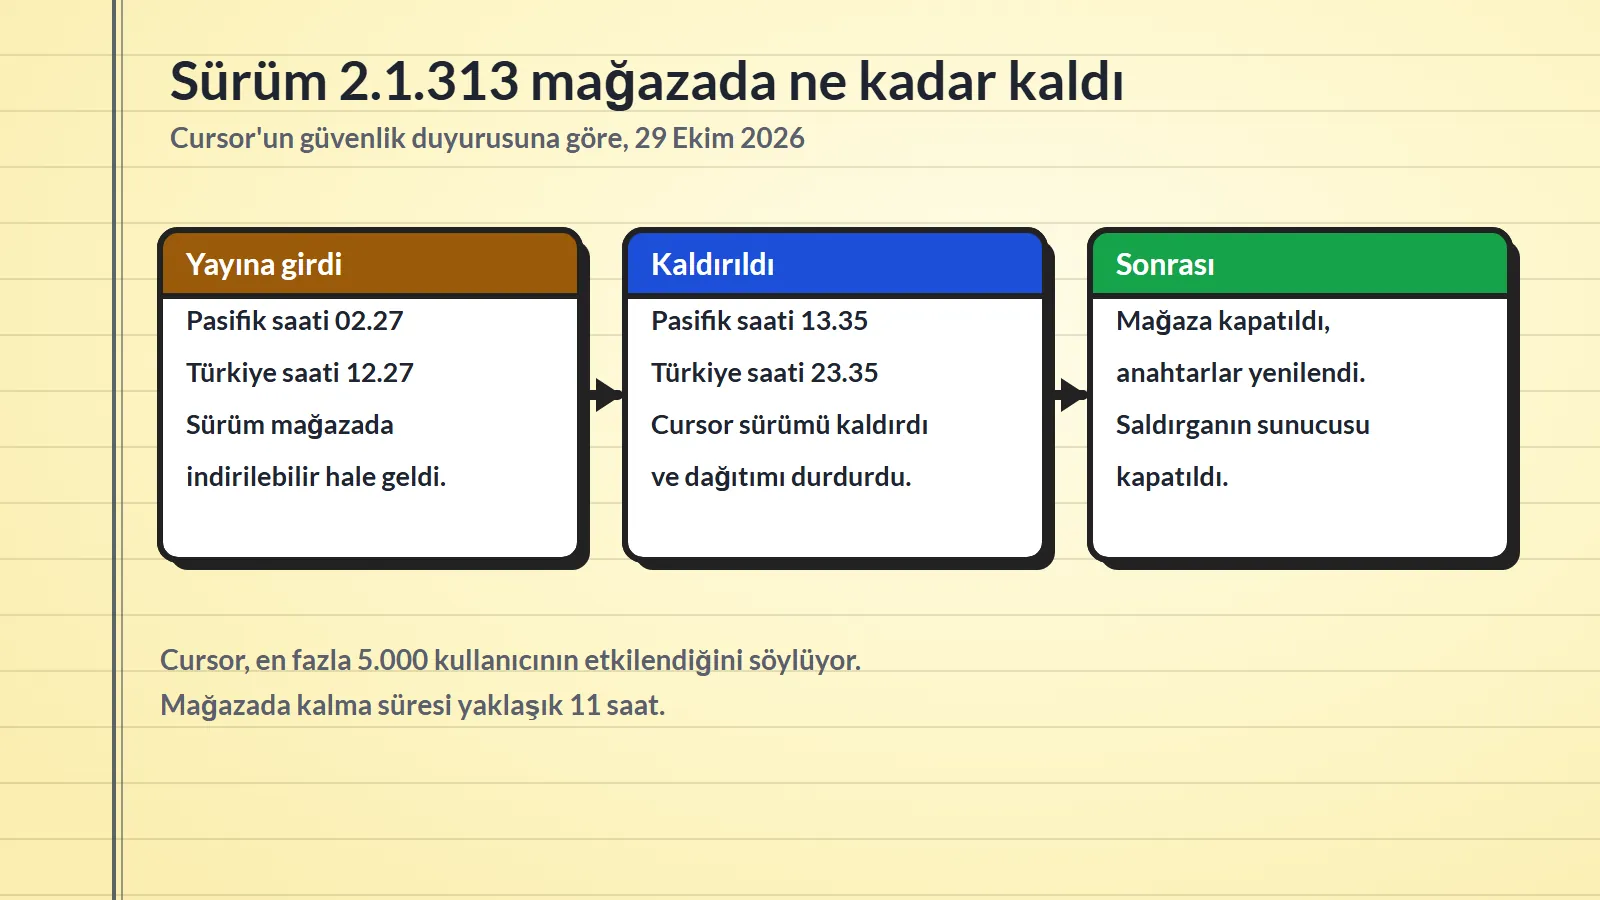
Cursor'un güvenlik duyurusuna göre sorunlu paket "Anthropic.claude-code" eklentisinin 2.1.313 sürümü. Sürüm, 29 Ekim 2026 Perşembe günü Pasifik saatiyle 02.27 ile 13.35 arasında mağazada yer aldı. Türkiye saatiyle bu aralık 12.27 ile 23.35.
The Verge aynı aralığı Doğu saatiyle 05.27 ile 16.35 olarak veriyor. Haber sitesi, Cursor'u SpaceX'in sahibi olduğu yapay zeka kodlama aracı olarak tanımlıyor. Cursor'un kendi duyurusunda bu ifade geçmiyor.
Kötü amaçlı kod ne yapıyor
Cursor'a göre eklenti, yüklendiği bilgisayardan şu bilgileri topluyor: ana bilgisayar adı, kullanıcı adı, işletim sistemi, mimari, ana dizin yolu, ortam değişkeni adları, çalışma dizinleri, Git e-posta adresi ve genel IP adresi.
Şirket ayrıca kodun kalıcı bir SSH arka kapısı kurmaya çalıştığını bildiriyor. SSH, bilgisayarlara şifreli ve uzaktan bağlanmayı sağlayan bir yöntemdir. Arka kapı ise saldırganın normal girişi atlayarak sisteme ulaşmasını sağlayan gizli yoldur. Toplanan bilgiler ve arka kapının durumu da saldırganın sunucusuna bildiriliyor.
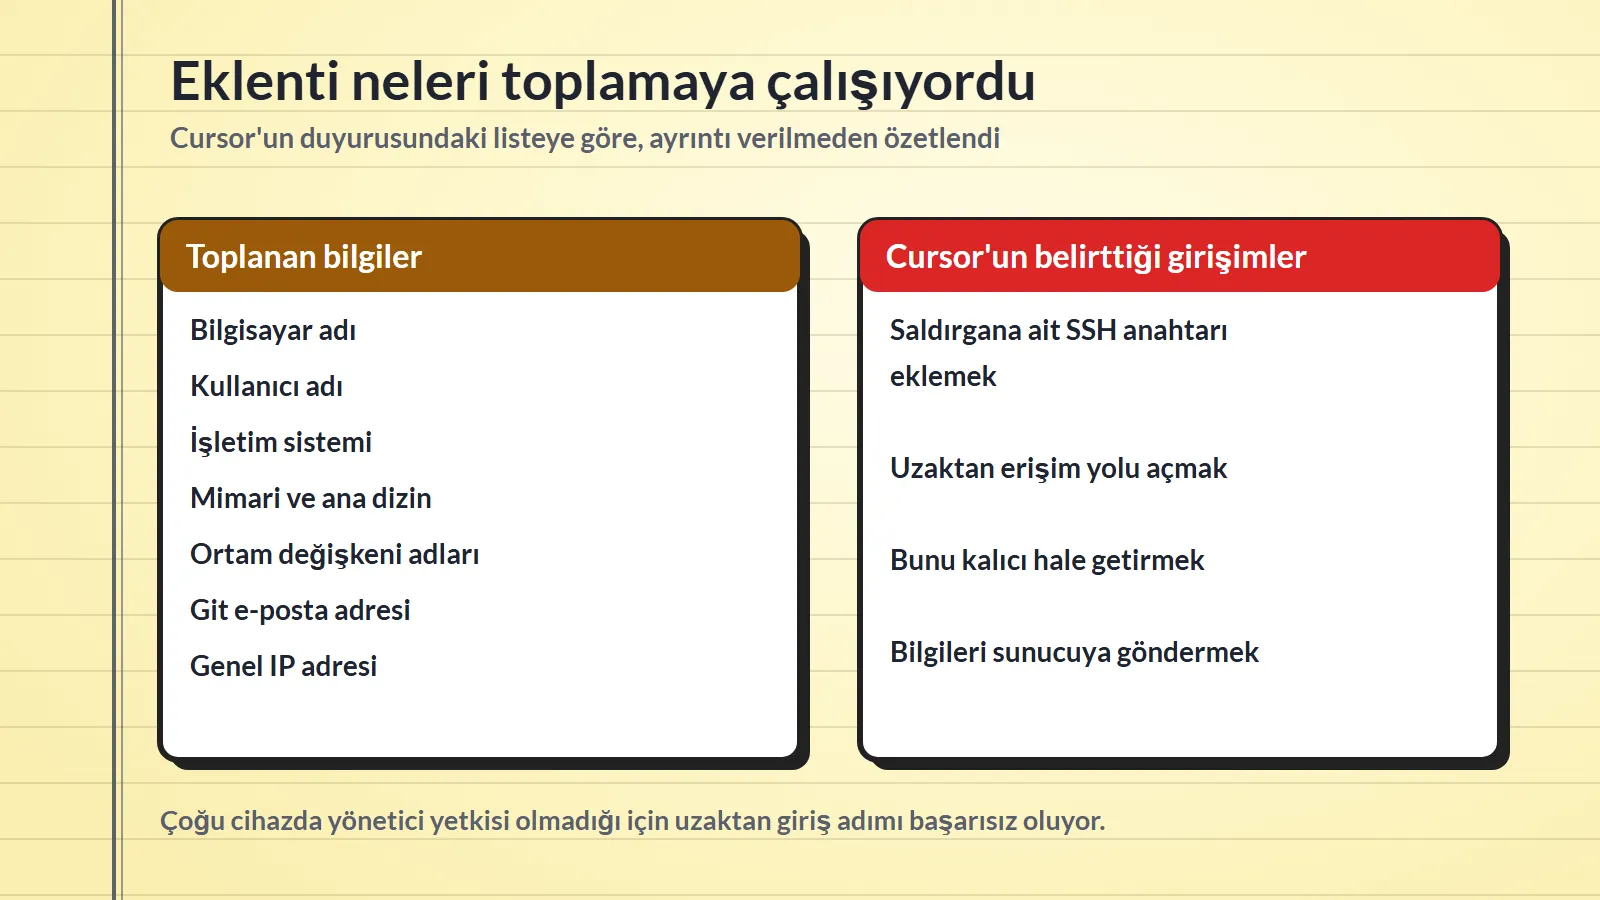
Cursor, uzaktan erişim hizmetini açmanın yönetici yetkisi gerektirdiğini, zararlı eklentide bu yetkinin çoğu macOS ve Windows cihazda bulunmadığını söylüyor. Bu cihazlarda ilgili adım başarısız oluyor ve saldırgan giriş yapamıyor. Yine de saldırganın SSH anahtarının eklenmesi, kalıcılık betiklerinin kurulması ve cihaz bilgilerinin gönderilmesi gerçekleşiyor.
Cursor ne yaptı
Cursor, zararlı sürümü fark eder etmez mağazadan kaldırdığını ve dağıtımı engellediğini bildiriyor. Ardından önlem olarak VS Code eklenti mağazasını tamamen kapattı, anahtarlarını yeniledi, mağazayı yeniden kurdu ve yeniden açtı. Erişim kayıtlarını inceleyen şirket, başka hiçbir eklentinin değiştirilmediğini doğruladığını söylüyor.
Saldırganın sunucusunu barındıran bulut sağlayıcıyla çalışıldığı ve sunucunun kapatıldığı da duyuruda yer alıyor. Cursor'a göre bu nedenle uzaktan erişim bağlantısı ve cihaz bilgisi gönderimi artık çalışmıyor. Şirket, eklentinin başka sürümlerinin ya da resmi dağıtımın etkilendiğine dair bir kanıt bulunmadığını ifade ediyor.
Etkilenenler için Cursor'un önerileri
Cursor, 29 Ekim'de belirtilen saatler arasında bu sürümü yükleyen ya da güncelleyen kullanıcılara şu adımları öneriyor:
- Etkilenip etkilenmediğini kontrol etmek. Saldırganın açık anahtarı SSH yetkili anahtarlar dosyasına "svc-telemetry" etiketiyle ekleniyor. Cursor, macOS ve Windows için kontrol komutlarını duyurusunda yayımlıyor.
- Uç nokta, ağ ve eklenti yükleme kayıtlarında duyurudaki göstergeleri aramak.
- Zararlı kodun çalıştığına ya da arka kapının kurulduğuna dair iz taşıyan cihazları ağdan ayırmak.
- İzinsiz SSH anahtarını, kalıcılık betiklerini ve çalışan tünel süreçlerini Cursor'un macOS ve Windows için yayımladığı temizleme betikleriyle kaldırmak ve cihazın baştan kurulup kurulmayacağına karar vermek. Cursor'a göre eklentiyi silmek tek başına yetmeyebilir.
- Etkilenen cihazdan erişilebilen parolaları, anahtarları ve oturumları güvenilir başka bir sistemden yenilemek. Şirket, sınırlı ortam değişkeni toplamasının arka kapı üzerinden sonradan yapılabilecek kimlik bilgisi erişimini dışlamadığını belirtiyor.
Anthropic ve saldırgan
Anthropic'in olaya ilişkin bir açıklaması okunan kaynaklarda yer almıyor. Saldırganın kimliği de kaynaklarda belirtilmiyor. Cursor sorular için security@cursor.com adresini veriyor.
Kaynaklar
Alıntı
Bahsedilen
- Cursor - Yapay zeka destekli kod düzenleyici
- Anthropic - Claude Code'un geliştiricisi
- Claude Code - Anthropic'in kodlama aracı ve VS Code eklentisi
- SpaceX - The Verge'e göre Cursor'un sahibi
- Visual Studio Code - Cursor'un eklenti sisteminin dayandığı kod düzenleyici