Süreler Şifre Oluşturucu'nun kendi hesabından alınmıştır. Şifreniz tarayıcınızdan çıkmaz.
Bit ne demek?
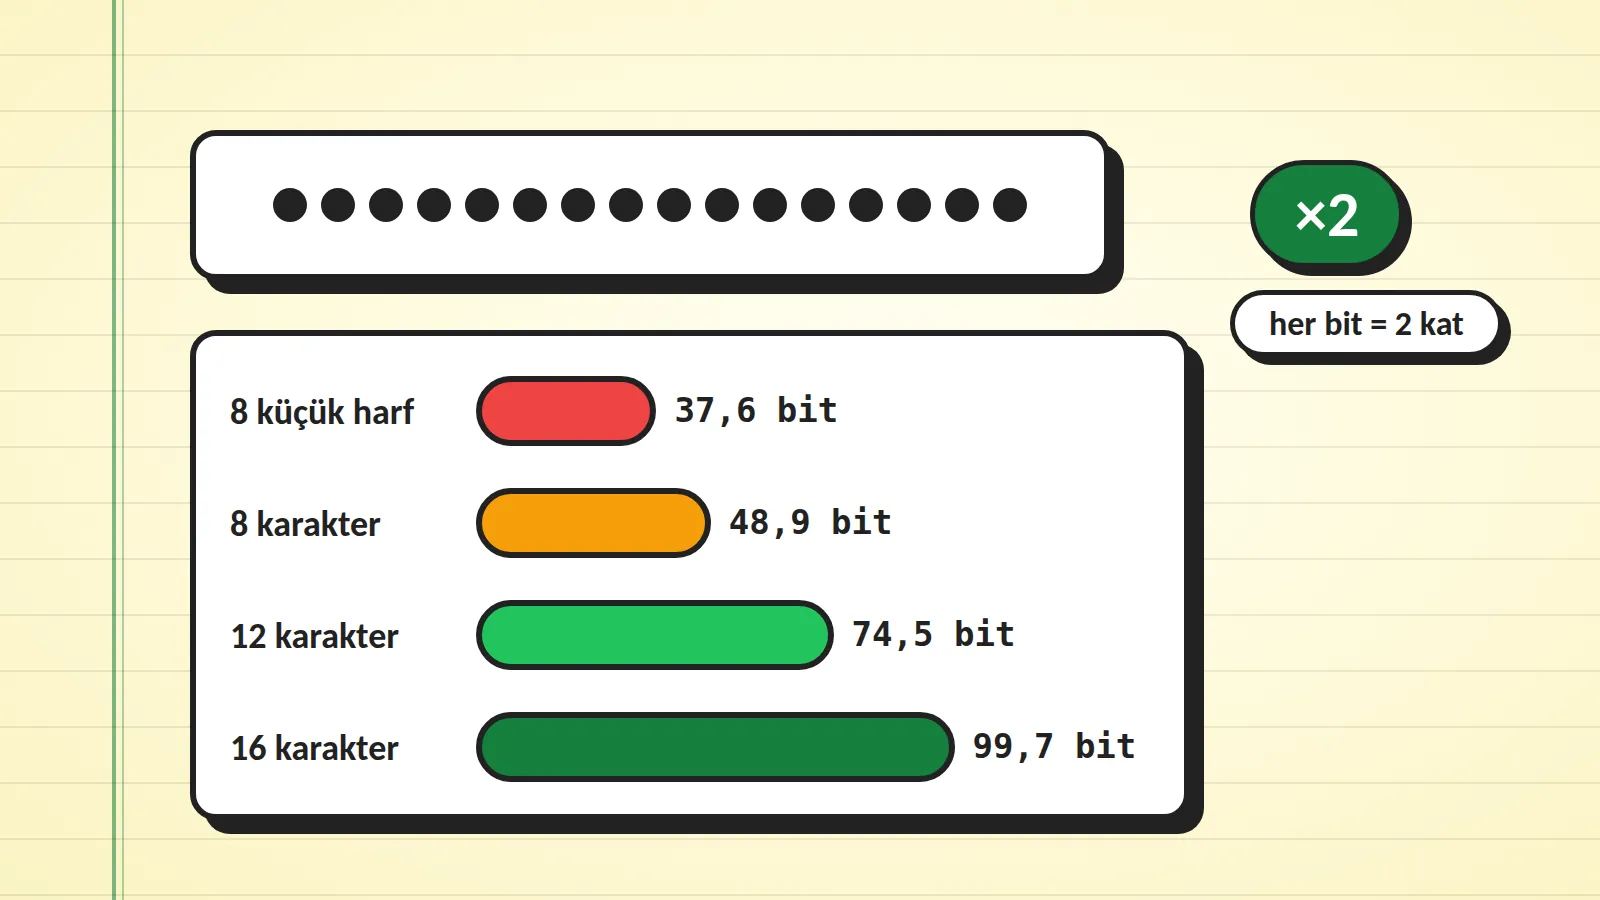
Bir şifrenin gücü, saldırganın denemesi gereken olası şifre sayısıyla ölçülür. Bu sayının ikili logaritmasına bit denir. Her ek bit, olası şifre sayısını, yani kırılma süresini, ikiye katlar. 40 bitlik bir şifre, 30 bitlik olandan yaklaşık bin kat daha zor, 50 bitlik olandan ise yaklaşık bin kat daha kolay kırılır.
Rastgele üretilen bir şifrede güç şöyle hesaplanır: uzunluk çarpı karakter kümesindeki her karakterin bit değeri. Küçük harf, büyük harf, rakam ve sembol içeren 76 karakterlik bir kümede her karakter yaklaşık 6,2 bit ekler.
Sayılarla: 8, 12 ve 16 karakter
Şifre Oluşturucu her ayar için gücü bit olarak ve dört saldırı senaryosunda ortalama kırılma süresini hesaplar. Aşağıdaki değerler aracın kendi hesabından alınmıştır; "dört tür" küçük harf, büyük harf, rakam ve sembolü ifade eder ve her türden en az bir karakter içerir.
| Şifre | Güç | Çevrimiçi, sınırlı | Çevrimiçi, sınırsız | Çevrimdışı, yavaş karma | Çevrimdışı, hızlı karma |
|---|---|---|---|---|---|
| 8 küçük harf | 37,6 bit | 119 bin yıl | 331 yıl | 121 gün | 10 saniye |
| 8 karakter, dört tür | 48,9 bit | 301 milyon yıl | 837 bin yıl | 837 yıl | 7 saat |
| 12 karakter, dört tür | 74,5 bit | milyar yıldan uzun | milyar yıldan uzun | milyar yıldan uzun | 43 bin yıl |
| 16 karakter, dört tür | 99,7 bit | milyar yıldan uzun | milyar yıldan uzun | milyar yıldan uzun | milyar yıldan uzun |
Sekiz karakterlik bir şifre, dört türü de kullansa bile, hızlı bir çevrimdışı saldırıda 7 saat dayanır. On altı karakterde ise en hızlı senaryo bile milyar yılı aşar. Aracın güç etiketleri bu eşiklere bağlıdır: 50 bitin altı Zayıf, 65 bitin altı Orta, 80 bitin altı Güçlü, üstü Çok güçlü.
Dört saldırı senaryosu
| Senaryo | Hız varsayımı |
|---|---|
| Çevrimiçi, sınırlı | Saatte 100 deneme |
| Çevrimiçi, sınırsız | Saniyede 10 deneme |
| Çevrimdışı, yavaş karma | Saniyede 10 bin deneme |
| Çevrimdışı, hızlı karma | Saniyede 10 milyar deneme |
Çevrimiçi senaryolarda site yanlış denemeleri sınırlar. Çevrimdışı senaryolarda saldırgan sızmış bir şifre veritabanını kendi bilgisayarında dener; hız yalnızca donanıma ve şifrenin nasıl saklandığına bağlıdır. Süreler ortalamadır: olası şifrelerin yarısını denemek gerekir.
Uzunluk, karakter türünden önemlidir
Tabloda 8 küçük harften 8 karakter dört türe geçmek gücü yaklaşık 11 bit artırıyor. Karakter sayısını 8'den 12'ye çıkarmak ise gücü yaklaşık 26 bit artırıyor. Sembol eklemek yerine uzunluğu artırmak çoğu zaman daha ucuz bir yoldur. Bu yüzden araçta Sembol varsayılan olarak açık olsa da güç açısından şart değildir; birçok site en az bir sembol istediği için açık gelir.
NIST SP 800-63B de bu yönde: kullanıcının seçtiği şifreler için en az 8 karakter ister, en az 64 karakterin kabul edilmesini önerir ve büyük harf, rakam, sembol karışımı gibi bileşim kurallarının dayatılmamasını öğütler.
Kaç karakter?
Tek başına kullanılan bir şifre için en az 15 karakter önerilir; aracın varsayılanı 16'dır. Şifreyi bir şifre yöneticisinden yapıştıracaksanız 20 karakter ve üstünü seçebilirsiniz. Varsayılan kümede her karakter yaklaşık 6,2 bit ekler.
PIN ve parola cümlesi
PIN kısa bir rakam dizisidir ve bu yüzden güçlü değildir; onu korumak sistemin deneme sınırına kalır.
| PIN | Güç | Çevrimiçi, sınırlı | Çevrimiçi, sınırsız | Çevrimdışı, yavaş karma | Çevrimdışı, hızlı karma |
|---|---|---|---|---|---|
| 4 hane | 13,3 bit | 2 gün | 8 dakika | anında | anında |
| 6 hane | 19,9 bit | 208 gün | 14 saat | 50 saniye | anında |
| 8 hane | 26,6 bit | 57 yıl | 58 gün | 1 saat | anında |
Parola cümlesi birden çok kelimeden oluşan uzun bir paroladır. Araçta Parola cümlesi modu Türkçe kelimelerle üretir. Wi-Fi şifresi için Şifre modunu kullanın: çoğu modem 8 ile 63 arasında ASCII karakter ister. Televizyon ya da yazıcı gibi cihazlara elle yazacaksanız sembolü kapatıp uzunluğu 20 yapın.
Rastgelelik nereden geliyor?
Araç, tarayıcının kriptografik rastgele sayı üreticisini kullanır. Üretilen şifre tarayıcınızda kalır; sunucuya gönderilmez, adres çubuğuna ya da tarayıcı depolamasına yazılmaz. Aynı şifreyi birden çok sitede kullanmayın: bir sitenin veritabanı sızarsa saldırganlar aynı e-posta ve şifreyi başka sitelerde de dener. Her hesap için ayrı bir şifre üretip bir şifre yöneticisinde saklayın.
Kaynaklar
Bahsedilen
- Belirtilmemiş
Temel Alınan Çalışma
- Belirtilmemiş
